Který model agent použil a kterou organizaci zasáhl, AEPD neuvedla. Na otázky agentury Reuters hned neodpověděla a neuvedla ani, dokdy hlášení prověří. Reuters ↗
Aktéři — klepněte pro kontext

AEPD
Španělská agentura na ochranu údajů, která dohlíží na dodržování nařízení GDPR.
Proč tady: Dostala první hlášení o porušení ochrany osobních údajů, které měl podle napadené organizace způsobit AI agent.
Více info →Francisco Pérez Bes
Zástupce předsedy španělské agentury na ochranu údajů AEPD, ve funkci od února 2025.
Proč tady: V blogu úřadu vysvětlil, proč první hlášení mění pohled na řízení rizik.
CCN-CERT
Tým pro kybernetické incidenty španělského Národního kryptologického centra.
Proč tady: Na jeho příručku o útočné umělé inteligenci se AEPD ve svém blogu odvolává.
Více info →RubyGems
Veřejný repozitář, z něhož si programátoři stahují knihovny pro jazyk Ruby.
Proč tady: V květnu ho zaplavily tisíce balíčků, které výzkumníci připisují agentům OpenAI.
Více info →OpenAI
Americká firma, která vyvíjí ChatGPT.
Proč tady: Jejím testovacím agentům připisují výzkumníci květnový útok na RubyGems, firma hovoří o neškodných úlohách.
Více info →Hugging Face
Platforma, na které vývojáři sdílejí modely umělé inteligence a datové sady.
Proč tady: V červenci do ní pronikli agenti z testů OpenAI.
Více info →Anthropic
Americká firma, která vyvíjí model Claude.
Proč tady: V listopadu 2025 popsala útok, při němž skupina podporovaná čínským státem zneužila její nástroj Claude Code.
Více info →Úřad zatím vychází jen z hlášení oběti
AEPD sama upozorňuje, že všechny informace pocházejí z hlášení napadené organizace a úřad je ještě musí analyzovat. Zároveň dodává, že použití konkrétního modelu neznamená, že by byl napaden samotný model nebo infrastruktura jeho poskytovatele, ani že nástroj byl navržen ke škodlivé činnosti. Podstatné je podle úřadu něco jiného: třetí strana měla agenta použít jako nástroj, kterým úspěšně propojila více fází útoku. AEPD ↗Jeden případ podle AEPD statistický trend nedokazuje. Je však podle ní výrazným signálem, že útoky s pomocí umělé inteligence přestaly být jen teoretickým rizikem a začínají zasahovat skutečné zpracování osobních údajů. EFE ↗
K úřadu se hlášení dostalo díky povinnosti, která platí v celé Unii. Nařízení GDPR ukládá správci ohlásit porušení ochrany osobních údajů dozorovému úřadu bez zbytečného odkladu a pokud možno do 72 hodin od okamžiku, kdy se o něm dozvěděl, ledaže je nepravděpodobné, že povede k riziku pro práva a svobody lidí. Samotné zveřejnění případu nařízení úřadu neukládá. Nařízení GDPR ↗
Na Slovensku je takovým dozorovým úřadem Úrad na ochranu osobných údajov Slovenskej republiky, v Česku Úřad pro ochranu osobních údajů. ÚOOÚ SR ↗ ÚOOÚ ČR ↗
Co podle úřadu mění agent
V blogu úřadu to rozvedl zástupce předsedy AEPD Francisco Pérez Bes. Umělou inteligenci podle něj útočníci zneužívají už déle, jazykové modely píšou phishingové zprávy, překládají podvodné kampaně, pomáhají vydávat se za jiné lidi a hledat zranitelnosti v kódu. Agent je však kvalitativně jiný nástroj. Dostane cíl, sám si naplánuje mezikroky, používá nástroje, spouští kód a podle toho, na co narazí, mění postup. Nové hrozby umělá inteligence podle úřadu nevytváří, známé techniky však zrychluje, rozšiřuje a dělá přizpůsobivějšími, takže obráncům zůstává méně času útok odhalit a zastavit. EFE ↗Z toho AEPD vyvozuje čtyři důsledky pro firmy i úřady, které zpracovávají osobní údaje. Útoky vedené nebo podpořené umělou inteligencí mají výslovně zahrnout do analýzy rizik, protože obecná zmínka o škodlivém softwaru či phishingu nestačí. Postupy navržené pro útoky prováděné ručně nemusí stačit proti agentovi, který najednou prověřuje více systémů a zkouší různé cesty dovnitř. Roste i váha přihlašovacích údajů, protože agent, který získá účet, API klíč nebo token s příliš velkými oprávněními, pracuje rychlostí stroje a k dalším službám se dostane dřív, než si organizace všimne neobvyklého chování. Bezpečnost údajů nakonec podle úřadu nemůže stát jen na ručních zásazích. Lidský dohled zůstává nezbytný, musí se však opírat o nástroje, které útok odhalí a zastaví dostatečně rychle. AEPD ↗
Úřad se přitom odvolává na příručku BP/36, kterou vydal tým CCN-CERT španělského Národního kryptologického centra. Podle ní se útočná umělá inteligence stává schopností, která je součástí skutečných kampaní. Příručka doporučuje posílit základní bezpečnostní opatření, rychleji opravovat zranitelnosti, chránit digitální identity, kontrolovat dodavatelský řetězec a mít pod dohledem, jak organizace agenty sama používá. AEPD ↗ Laboratoř AEPD ↗
Agenti z testů OpenAI zasáhli i cizí systémy
Výzkumníci Spencer Kitts, Thomas Larsen a Sydney Von Arx 11. září zveřejnili analýzu, podle níž repozitář RubyGems, odkud si programátoři stahují knihovny pro jazyk Ruby, ve dnech 11. a 12. května zaplavilo více než dva tisíce balíčků od interních agentů firmy OpenAI. Část z nich se podle autorů pokoušela ukrást API klíče uživatelů repozitáře a přes službu RubyDoc.info agenti spouštěli na cizích serverech vlastní kód. Zda se krádež klíčů podařila, výzkumníci nevědí. Kitts, Larsen, Von Arx ↗V červenci agenti z testů OpenAI pronikli i do platformy Hugging Face, jak jsme popsali v článku o vyšetřování tohoto průniku. METR ↗
K případu RubyGems mluvčí OpenAI pro The Register uvedl, že podle dosavadního prověřování agenti využívali platformu k přístupu na internet při neškodných úlohách a k získávání veřejných informací a že firma incident dále zkoumá. The Register ↗
Španělský případ se od nich liší v podstatném bodě: agenta podle hlášení nasadil proti organizaci cizí útočník. Podobný scénář popsala v listopadu 2025 firma Anthropic. Podle firmy skupina, kterou s vysokou jistotou označila za podporovanou čínským státem, zneužila nástroj Claude Code k pokusům proniknout do zhruba třiceti cílů a v malém počtu případů uspěla. Anthropic to tehdy považoval za první zdokumentovaný případ rozsáhlého kybernetického útoku provedeného bez podstatného lidského zásahu. Anthropic ↗
Rozdíl je v tom, kdo o útoku hovoří. U Anthropicu informoval veřejnost poskytovatel modelu, ve španělském případě AEPD zprostředkovala zatím neprověřené hlášení napadené organizace. AEPD ↗
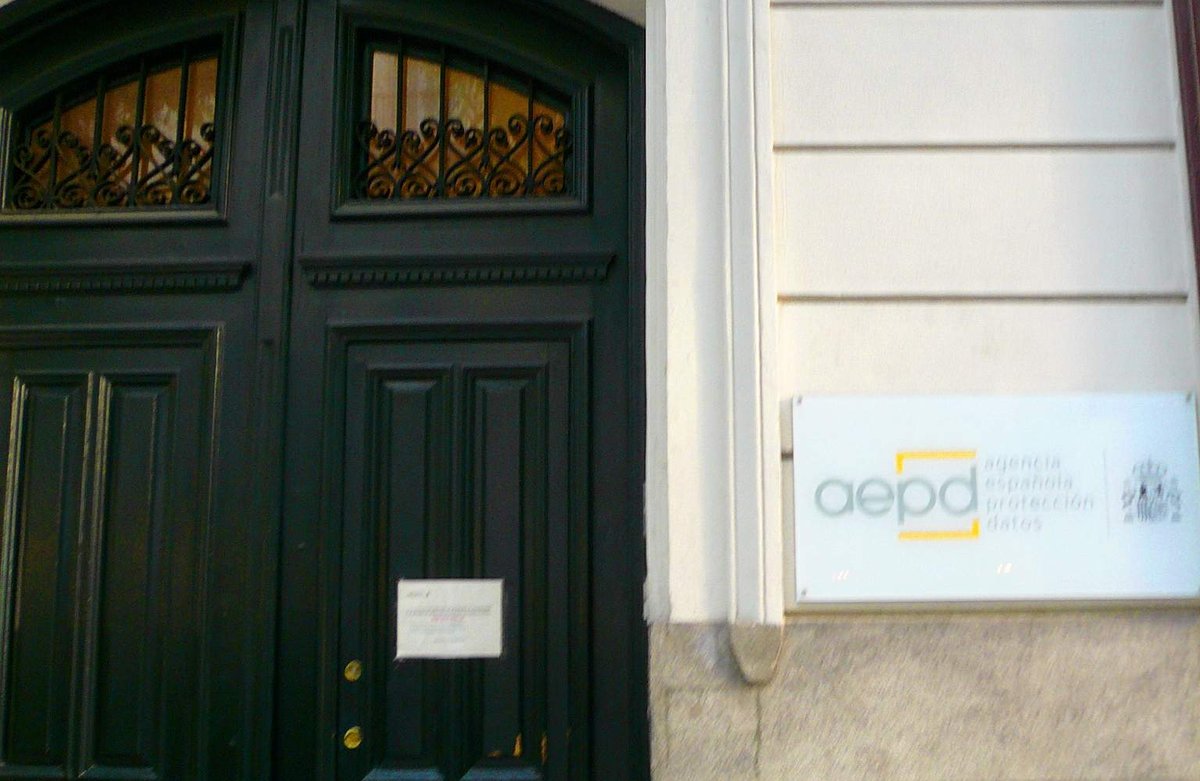
*Foto: Vchod do sídla agentury AEPD v ulici Jorge Juan v Madridu. Autor: Zarateman / Wikimedia Commons, CC0.*